فهرست مطالب
- گسترش عاملهای هوش مصنوعی، ضعفهای ابزارهای پراکنده هویت و دسترسی را آشکار کرده است.
- برخی شرکتها پیش از استقرار عاملها معماری مرجع تعیین میکنند.
- بهگفته Okta، بعضی سازمانها با عاملهای پنهان و فعال در محیط تولید روبهرو هستند.
- کنترل دسترسی و مشاهدهپذیری برای توسعه امن کاربردهای عاملمحور اهمیت دارد.
گسترش عاملهای هوش مصنوعی از مرحله آزمایش به استفاده عملیاتی، شرکتها را به بازبینی سامانههای مدیریت هویت و دسترسی واداشته است؛ سامانههایی که بسیاری از آنها طی سالها و با کنار هم قرارگرفتن ابزارهای گوناگون ساخته شدهاند. Jon Addison، مدیر ارشد درآمد Okta، در گفتوگویی در رویداد Oktane گفت سازمانها برای بهرهگیری سریع از عاملها، همزمان به دید و کنترل بیشتری بر دسترسی آنها نیاز دارند. این موضوع اهمیت دارد، چون عاملهای فعال در محیط کاری میتوانند به مسئلهای در مقیاس بزرگتر از مدیریت دسترسی کارکنان تبدیل شوند.
مدیریت هویت و دسترسی مجموعهای از فرایندها و ابزارهاست که مشخص میکند چه کاربر یا سامانهای اجازه دارد به کدام منابع سازمانی دسترسی پیدا کند. با ورود عاملهای هوش مصنوعی به گردشکارهای شرکتها، همین پرسش باید درباره عاملها نیز پاسخ داده شود: هر عامل به چه چیزی دسترسی دارد و سازمان چگونه میتواند این دسترسی را زیر نظر بگیرد؟ بهگفته Addison، بسیاری از مشتریان Okta این مسئله را موضوعی کاملاً تازه نمیبینند، بلکه آن را ادامه کارهایی میدانند که سالها در حوزه هویت انجام دادهاند.
عاملها، پراکندگی ابزارهای هویت را آشکار میکنند
بهگفته Addison، بسیاری از شرکتها زیرساخت هویت خود را بهتدریج و با افزودن راهکارهای جداگانه ساختهاند. این ابزارهای تخصصی یا «نقطهای» برای هماهنگماندن به اتصال و یکپارچهسازی نیاز دارند و نگهداری این ارتباطها هزینهبر است. حالا که شرکتها میخواهند عاملهای هوش مصنوعی را در مقیاس بیشتری به کار بگیرند، همین پراکندگی بیش از گذشته اهمیت پیدا کرده است.
دلیل این توجه فقط پیچیدگی فنی نیست. Addison میگوید مجموعهای از راهکارهای جدا از هم میتواند آسیبپذیریهایی ایجاد کند. از اینرو، بعضی سازمانها پیش از گسترش استفاده از عاملها به سراغ مرتبکردن زیرساختهای پایه و یکپارچهسازی ابزارهای خود میروند. به بیان دیگر، استقرار عامل هوش مصنوعی ممکن است ضعفهایی را برجسته کند که پیشتر در فرایندهای روزمره مدیریت هویت پنهان مانده بودند.
در چنین شرایطی، «خانهتکانی» سازمانی فقط به معنای حذف ابزارهای قدیمی نیست؛ موضوع این است که شرکت بداند چه سازوکارهایی برای مدیریت دسترسی دارد و این سازوکارها چگونه با یکدیگر کار میکنند. گزارش SiliconANGLE به نقل از Addison میگوید مشتریان در حال آمادهکردن بنیانهای خود برای دوره عاملمحور هستند، اما جزئیاتی درباره تعداد شرکتها یا میزان هزینه این تغییر ارائه نمیکند.
کنترل دسترسی باید همراه با نوآوری پیش برود
شرکتها برای استفاده از هوش مصنوعی با دو انتظار همزمان روبهرو هستند: بخشهای کسبوکار میخواهند سریعتر نوآوری کنند و تیمهای امنیتی باید اطمینان یابند که سامانههای جدید به منابعی فراتر از نیازشان دسترسی ندارند. Addison میگوید مشتریان Okta ارزش بالقوه این فناوری را بالا میدانند، اما برای حرکت امن به مشاهدهپذیری و کنترل نیاز دارند.
مشاهدهپذیری در این زمینه یعنی سازمان بتواند بفهمد عاملها به چه منابعی دسترسی دارند و فعالیت آنها در چارچوب چه مجوزهایی انجام میشود. کنترل دسترسی نیز به تعیین و محدودکردن همین مجوزها اشاره دارد. این دو مفهوم در امنیت سازمانی سابقه دارند، اما با اضافهشدن عاملها باید در مورد سامانههایی به کار گرفته شوند که میتوانند بخشی از کار را بهجای انسان انجام دهند.
بر اساس توضیح Addison، بسیاری از مشتریان این چالش را امتداد مسئلههای قدیمی مدیریت هویت میدانند، نه جایگزینی کامل آن با مسئلهای بیسابقه. این برداشت میتواند مسیر آمادهسازی را روشنتر کند: سازمانها میتوانند از ابزارها و فرایندهای موجود شروع کنند و بررسی کنند آیا برای کنترل دسترسی عاملها نیز مناسباند یا نه. بااینحال، گزارش توضیح نمیدهد که همه شرکتها از یک الگوی مشترک پیروی میکنند یا راهکار مشخصی برای حل این مسئله وجود دارد.
از معماری مرجع تا عاملهای پنهان
وضعیت شرکتها یکسان نیست. بهگفته مدیر ارشد درآمد Okta، برخی سازمانها پیش از استقرار عاملها در حال توافق بر سر «معماری مرجع» هستند؛ یعنی چارچوبی که مشخص میکند سامانههای مختلف چگونه طراحی و به یکدیگر متصل شوند. چنین چارچوبی میتواند مبنایی برای تصمیمگیری درباره دسترسی و کنترل باشد، هرچند Addison در گفتوگو جزئیات فنی یا نمونه مشخصی از این معماریها ارائه نکرده است.
در سوی دیگر، بعضی سازمانها با عاملهایی روبهرو هستند که پیشتر در محیط عملیاتی فعال شدهاند، اما کنترلهای دسترسی لازم برای آنها هنوز باید ساماندهی شود. Addison این عاملها را «سایهای» توصیف میکند؛ تعبیری برای سامانههایی که در عمل وارد محیط سازمان شدهاند، درحالیکه سازوکارهای رسمی نظارت و مدیریتشان بهاندازه کافی برقرار نیست. او میگوید این شرکتها برای ایجاد کنترلهای مدیریت دسترسی به کمک فوری نیاز دارند.
این تفاوت، فاصله میان برنامهریزی پیش از استقرار و واکنش پس از استفاده را نشان میدهد. یک گروه از سازمانها میکوشد پیش از ورود گسترده عاملها اصول و معماری خود را تعیین کند؛ گروه دیگر ابتدا با کاربرد واقعی آنها مواجه شده و اکنون باید درباره دسترسیها تصمیم بگیرد. در هر دو حالت، نقطه مشترک این است که عاملها باید در کنار دیگر کاربران و سامانههای سازمانی در چارچوبی قابلمدیریت قرار گیرند.
Addison همچنین گفت کاربرد نزدیکمدت عاملها را میتوان در افزایش بهرهوری و کمک به کارکنان دید، اما با رشد شمار عاملهای خودمختار، سازمانها ناچار خواهند شد مسئله را در مقیاسی متفاوت بررسی کنند. عامل خودمختار میتواند بدون دخالت پیوسته انسان وظایفی را انجام دهد؛ بنابراین افزایش تعداد چنین عاملهایی، پرسشهای مربوط به دسترسی و کنترل را گستردهتر میکند. گزارش، پیشبینی کمّی درباره سرعت یا اندازه این رشد ارائه نمیکند.
گفتوگو در رویداد Oktane و ملاحظات گزارش
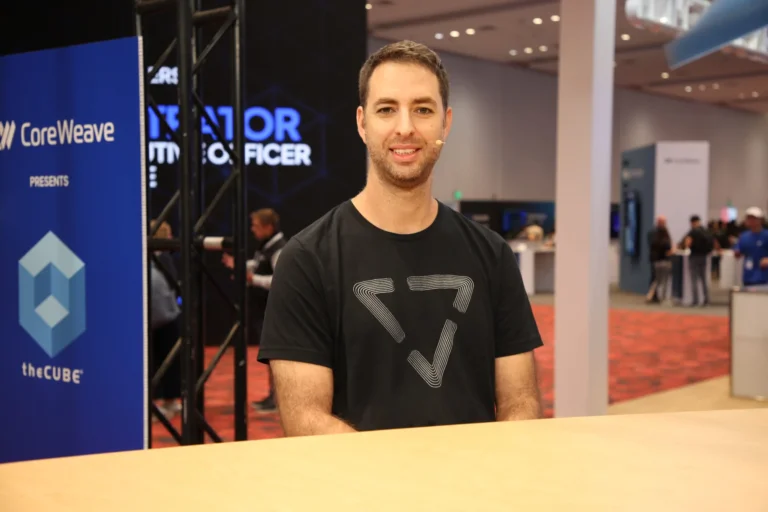
این اظهارات در گفتوگوی Addison با Krista Case و Rebecca Knight از theCUBE Research در رویداد Oktane مطرح شد. SiliconANGLE گزارش کرده است که این گفتوگو بخشی از پوشش ویدیویی این رویداد بوده است. گزارش همچنین در بخش افشاگری خود میگوید theCUBE شریک رسانهای پولی رویداد Oktane بوده و Okta حامی پوشش آن بوده است؛ در همان توضیح آمده که Okta و دیگر حامیان کنترل تحریریه محتوای theCUBE یا SiliconANGLE را در اختیار نداشتهاند.
این زمینه برای ارزیابی گفتهها اهمیت دارد: بخش اصلی مطلب، دیدگاه یک مدیر ارشد Okta درباره آمادهسازی مشتریان و جایگاه مدیریت هویت در عصر عاملهاست. گزارش از معرفی محصول تازه، اعلام برنامه اجرایی مشخص یا ارائه دادههای مستقل درباره میزان پذیرش عاملها خبر نمیدهد. بنابراین، پیام اصلی آن را باید توصیفی از نگرانیهای مطرحشده در میان مشتریان و اهمیت کنترل دسترسی دانست، نه اثبات اینکه همه شرکتها در یک مرحله یا با یک روش واحد قرار دارند.
در مجموع، حرکت عاملهای هوش مصنوعی به سوی استفاده عملیاتی به شرکتها یادآوری میکند که سرعت استقرار باید با توانایی شناخت و محدودکردن دسترسیها همراه باشد. برای سازمانهایی که ابزارهای هویتشان در طول زمان پراکنده شده، بررسی زیرساختهای موجود بخشی از آمادهشدن برای عاملهاست. برای سازمانهایی که عاملها را زودتر به محیط عملیاتی آوردهاند نیز اولویت میتواند روشنکردن دسترسیها و ایجاد کنترلهای لازم باشد.
این خبر برای چه کسانی اهمیت دارد
این روند برای مدیران امنیت اطلاعات، تیمهای مدیریت هویت، مسئولان فناوری اطلاعات و مدیران کسبوکاری اهمیت دارد که قصد دارند عاملهای هوش مصنوعی را وارد فرایندهای کاری کنند. آنها باید بدانند هر عامل به چه منابعی دسترسی دارد و آیا ابزارهای موجود میتوانند این دسترسی را بهروشنی نشان دهند و محدود کنند. همچنین برای شرکتهایی که هنوز در مرحله برنامهریزیاند، تجربه توصیفشده از سوی Okta بر اهمیت تعیین چارچوب پیش از گسترش استقرار تأکید میکند؛ و برای سازمانهایی که عاملهای فعال اما کمنظارت دارند، ضرورت ساماندادن فوری کنترلهای دسترسی را برجسته میسازد.
پرسشهای متداول
چرا گسترش عاملهای هوش مصنوعی مدیریت هویت را مهمتر کرده است؟
شرکتها برای آمادهشدن چه اقدامهایی انجام میدهند؟
آیا Okta در این گزارش محصول تازهای معرفی کرده است؟
دانش آموخته مدیریت کسب و کار گرایش استراتژی و پژوهشگر ، استراتژیست و توسعه دهنده اقتصاد دیجیتال
مطالب مرتبط
 راهنمای پیادهسازی دوقلوی دیجیتال مبتنی بر هوش مصنوعیپیادهسازی دوقلوی دیجیتال مبتنی بر هوش مصنوعی، فرایندی مرحلهای برای ساخت یک مدل زنده و دادهمحور…
 هوش مصنوعی در صنعت انرژی؛ کاهش مصرف بدون ریسک عملیاتیهوش مصنوعی میتواند با پیشبینی تقاضا، بهینهسازی تجهیزات و شناسایی خطاها، مصرف انرژی را کاهش دهد؛…
 راهنمای انتخاب هوش مصنوعی برای کارخانهها در ۲۰۲۶انتخاب هوش مصنوعی برای کارخانه فقط مقایسه چند نرمافزار یا مدل زبانی نیست؛ باید مسئله کسبوکار،…