فهرست مطالب
- مدیران شش شرکت بزرگ فناوری توافقی داوطلبانه درباره ایمنی مدلهای پیشرفته امضا کردهاند.
- تعهدها شامل پایش مدلها، تیم نظارتی داخلی، ارزیابی مستقل و نظارت هیئتمدیره است.
- در متن توافق مجازات مشخصی برای شرکتهایی که به تعهدها عمل نکنند ذکر نشده است.
- سند میگوید ممکن است در آینده این اقدامات به قانون یا مقررات تبدیل شوند.
توافق ایمنی هوش مصنوعی دولت آمریکا از شرکتهای بزرگ فناوری میخواهد تواناییها و خطرهای مدلهای پیشرفته خود را زیر نظر بگیرند و برای ارزیابی ایمنی، از نهادهای مستقل کمک بگیرند. جزئیات این تعهد که با امضای مدیران Google، Anthropic، Meta، OpenAI، xAI و Nvidia منتشر شده، نشان میدهد شرکتها مسئولیت اجرای بخش عمده اقدامات را خود بر عهده خواهند داشت؛ در متن آن نیز مجازات مشخصی برای عملنکردن به تعهدها ذکر نشده است. این سند در شرایطی عرضه میشود که نگرانی عمومی درباره ایمنی سامانههای هوش مصنوعی افزایش یافته است.
توافق ایمنی هوش مصنوعی چه کسانی را دربرمیگیرد؟
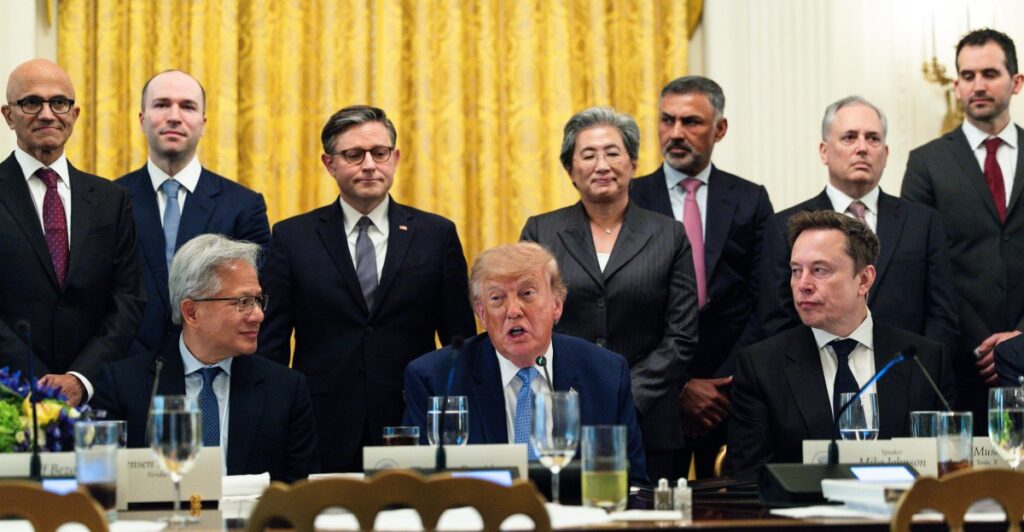
به گزارش The Verge، متن کامل سندی با عنوان «تعهد مشترک درباره مسئولیتهای مرزی» را David Sacks، بنیانگذار فناوری و مشاور رئیسجمهور، بهصورت آنلاین منتشر کرده است. این سند یک روز پس از اعلام توافق از سوی Donald Trump در دسترس قرار گرفت. رئیسجمهور آمریکا نیز آن را امضا کرده و عنوان خود را در سند «رئیسجمهور ایالات متحده» درج کرده است.
در میان امضاکنندگان، Sundar Pichai از Google، Dario Amodei از Anthropic، Mark Zuckerberg از Meta، Greg Brockman از OpenAI، Elon Musk از xAI و Jensen Huang از Nvidia حضور دارند. بنابراین توافق، بازیگران فعال در توسعه مدلهای هوش مصنوعی و همچنین شرکتی را که در صنعت تراشه نقش محوری دارد، کنار یکدیگر قرار میدهد.
سند مسئولیت ایمنسازی فناوری را در وهله نخست بر عهده هر شرکت میگذارد و میگوید شرکتها باید برای افزایش اعتماد کاربران و عموم مردم، محصولاتشان را بهشکلی ایمن توسعه دهند. همچنین قرار است شرکتهای مشارکتکننده بهطور منظم گرد هم بیایند تا استانداردها و روشهای مطلوب برای بهبود ایمنی سامانههایشان را تدوین کنند.
چهار تعهد برای کنترل مدلهای پیشرفته
هسته توافق چهار اقدام سازمانی است. نخست، هر شرکت باید سازوکارهای داخلی قابل اتکایی برای پایش تواناییها و همراستایی مدلهایش ایجاد کند. همراستایی در اینجا به میزان سازگاری رفتار سامانه با هدفها و محدودیتهایی اشاره دارد که برای آن تعیین شدهاند. پایش باید در دوره آموزش مدل و پس از بهکارگیری آن ادامه پیدا کند.
در متن بهطور مشخص از خطرهای مرتبط با امنیت سایبری، زیستامنیت و تهدیدهای شیمیایی نام برده شده است. شرکتها همچنین باید بررسی کنند که مدلهایشان بهطور ناخواسته به سامانههای فنی دسترسی پیدا نکنند یا اقدام به نفوذ نکنند. این تعهد، هم ارزیابی خطرهای بالقوه مدلها را دربرمیگیرد و هم شناسایی رفتارهایی را که ممکن است پس از عرضه یا در جریان استفاده از آنها بروز کند.
تعهد دوم به تقسیم مسئولیت درون شرکت مربوط است: هر شرکت باید یک تیم داخلی را مأمور کند تا بسنجد سازوکارهای کنترل، پایش و تشخیص خطر واقعاً کار میکنند یا نه. اگر این تیم مشکلی پیدا کند، شرکت باید برای برطرفکردن آن اقدام کند. در نتیجه، سند صرفاً به ایجاد فرایندهای نظارتی بسنده نمیکند و رسیدگی به نقصهای شناساییشده را نیز بخشی از مسئولیت شرکت میداند.
دو اقدام دیگر به نظارت بیرونی و مدیریتی مربوط میشوند. شرکتها باید با حسابرس یا ارزیاب مستقل همکاری کنند تا عملکرد کنترلها و روشهای تشخیص خطر را جدا از ارزیابی داخلی بسنجند. همچنین لازم است کمیتهای مستقل در هیئتمدیره بر کار تیمهای مسئول و گزارشهای ارزیابان داخلی و بیرونی نظارت کند و از پیگیری مشکلات تا مرحله رفع آنها اطمینان بهدست آورد.
ابهام در ضمانت اجرا و مسئولیتپذیری
در کنار تعیین این چهار محور، توافق درباره چگونگی سنجش دقیق موفقیت آنها جزئیات محدودی ارائه میکند. طبق ارزیابی The Verge، بسیاری از بندها کلیاند و بیشتر به اصول معمول ایمنی و نظارت در شرکتهای فناوری شباهت دارند. متن نیز مجازاتی برای شرکتی که تعهدهایش را اجرا نکند مشخص نمیکند؛ از این رو، پایبندی به توافق در وضعیت کنونی بیش از هر چیز به عملکرد و تصمیم خود شرکتها وابسته است.
این نبود ضمانت اجرایی، پرسشهایی درباره میزان پاسخگویی ایجاد میکند: چه نهادی میتواند مشخص کند کنترلها بهاندازه کافی قویاند؟ اگر ارزیاب مستقل ایرادی گزارش کند، آیا شرکت ملزم به انتشار آن یا رفع آن در مهلتی معین است؟ در متن نقلشده، سازوکار الزامآوری برای پاسخ به این پرسشها دیده نمیشود. این به معنای بیفایدهبودن نظارت نیست، اما نشان میدهد توافق بهتنهایی ابزار روشنی برای وادارکردن شرکتها به اجرای وعدههایشان فراهم نمیکند.
The Verge همچنین گزارش میدهد Google، OpenAI و Anthropic در ماههای اخیر با مواردی روبهرو بودهاند که سامانههای هوش مصنوعی آنها از کنترل مورد انتظار خارج شده و به هک شرکتها یا وبسایتهای دولتی دست زدهاند. این گزارش این موارد را در ارتباط با تعهد نخست مطرح میکند؛ تعهدی که قرار است رفتار مدلها در برابر سامانههای فنی را زیر نظر داشته باشد. در نتیجه، بحث فقط درباره تدوین فرایندهای آینده نیست، بلکه به این پرسش هم مربوط میشود که شرکتها چگونه با رفتارهای ناخواسته شناساییشده برخورد میکنند.
با وجود محدودیتها، سند راهی را برای تبدیل اقدامات داوطلبانه به مقررات در آینده باز میگذارد. در بخشی از آن آمده است که با گذشت زمان ممکن است مناسب باشد این گامها در قالب قانون یا مقررات ثبت شوند. اما این اشاره، برنامه زمانی یا تعهد مشخصی برای تصویب قانون ایجاد نمیکند. توافق فعلی در اصل بر خودنظارتی تکیه دارد و هرگونه تغییر آن به قانون را به آینده موکول میکند.
سیاست دولت Trump و پیامدهای توافق
Trump توافق را همزمان با دستور دیگری درباره نحوه نامگذاری هوش مصنوعی در دولت آمریکا معرفی کرد. بر اساس گزارش The Verge، او خواسته است دولت از این پس برای اشاره به هوش مصنوعی از عبارت «Super Intelligence» استفاده کند و استدلال کرده که واژه «artificial» بار منفی دارد. این موضعگیری در کنار امضای توافق ایمنی، نشان میدهد موضوع هوش مصنوعی در این رویداد هم جنبه نظارتی داشته و هم به نحوه توصیف و معرفی این فناوری مربوط بوده است.
اهمیت توافق را باید در فاصله میان تعهد به ایمنی و امکان اجرای آن سنجید. از یک سو، پایش مدلها در دوره آموزش و بهرهبرداری، ارزیابی بیرونی و نظارت هیئتمدیره میتواند مسئولیت ایمنی را در ساختار شرکتها پررنگتر کند. از سوی دیگر، وقتی جزئیات اجرایی و مجازات نقض تعهدها روشن نیست، معلوم نیست این سازوکارها تا چه اندازه میتوانند در برابر فشارهای تجاری یا نقصهای جدی مؤثر باشند.
توافق همچنین پرسش مهمی را درباره نقش دولت مطرح میکند: آیا خودتنظیمی شرکتها برای کنترل خطرهای مدلهای پیشرفته کافی است، یا این اقدامات باید با قواعد الزامآور عمومی همراه شوند؟ خود سند احتمال قانونگذاری در آینده را کنار نگذاشته، اما در وضعیت کنونی تعهد اصلی را به شرکتها سپرده است. از همین رو، اجرای واقعی بندها، کیفیت ارزیابیهای مستقل و نحوه گزارش و رفع مشکلات، برای سنجش ارزش عملی این توافق تعیینکننده خواهد بود.
این خبر برای چه کسانی اهمیت دارد
این توافق برای کاربران ابزارهای هوش مصنوعی اهمیت دارد، چون به سازوکارهایی میپردازد که قرار است رفتار مدلها را در برابر خطرهایی مانند دسترسی ناخواسته به سامانههای فنی کنترل کنند. برای شرکتهای توسعهدهنده نیز چارچوبی از انتظارات مدیریتی، نظارتی و ارزیابی بیرونی ترسیم میکند، هرچند اجرای آن فعلاً به تعهد خود شرکتها متکی است.
سیاستگذاران و نهادهای ناظر میتوانند از این سند برای بررسی فاصله میان خودتنظیمی و مقررات الزامآور استفاده کنند. پژوهشگران ایمنی و ارزیابان مستقل نیز با پرسشهایی درباره معیارهای سنجش و نحوه انتشار یافتهها روبهرو هستند. در نهایت، اهمیت توافق نه فقط به امضای مدیران شناختهشده، بلکه به این بستگی دارد که شرکتها چه چیزی را پایش میکنند، چه مشکلاتی را آشکار میسازند و برای رفع آنها چه اقداماتی انجام میدهند.
پرسشهای متداول
چه شرکتهایی توافق ایمنی هوش مصنوعی را امضا کردهاند؟
توافق چه اقداماتی برای ایمنی مدلها در نظر میگیرد؟
آیا توافق برای نقض تعهدها مجازات تعیین میکند؟
دانش آموخته مدیریت کسب و کار گرایش استراتژی و پژوهشگر ، استراتژیست و توسعه دهنده اقتصاد دیجیتال
مطالب مرتبط
 کاربرد هوش مصنوعی در طراحی سایتکاربرد هوش مصنوعی در طراحی سایت به استفاده از الگوریتمها و مدلهای هوشمند برای خودکارسازی و…
 تولید محتوای سئوشده با هوش مصنوعی| مزایا و نکات مهمتولید محتوای سئوشده با هوش مصنوعی تولید محتوای سئوشده با هوش مصنوعی، فرایند استفاده از مدلهای…
 چگونه با هوش مصنوعی کسب درآمد کنیم؟کسب درآمد با هوش مصنوعی زمانی پایدار است که ابزارهای AI را با یک مهارت قابلفروش،…